
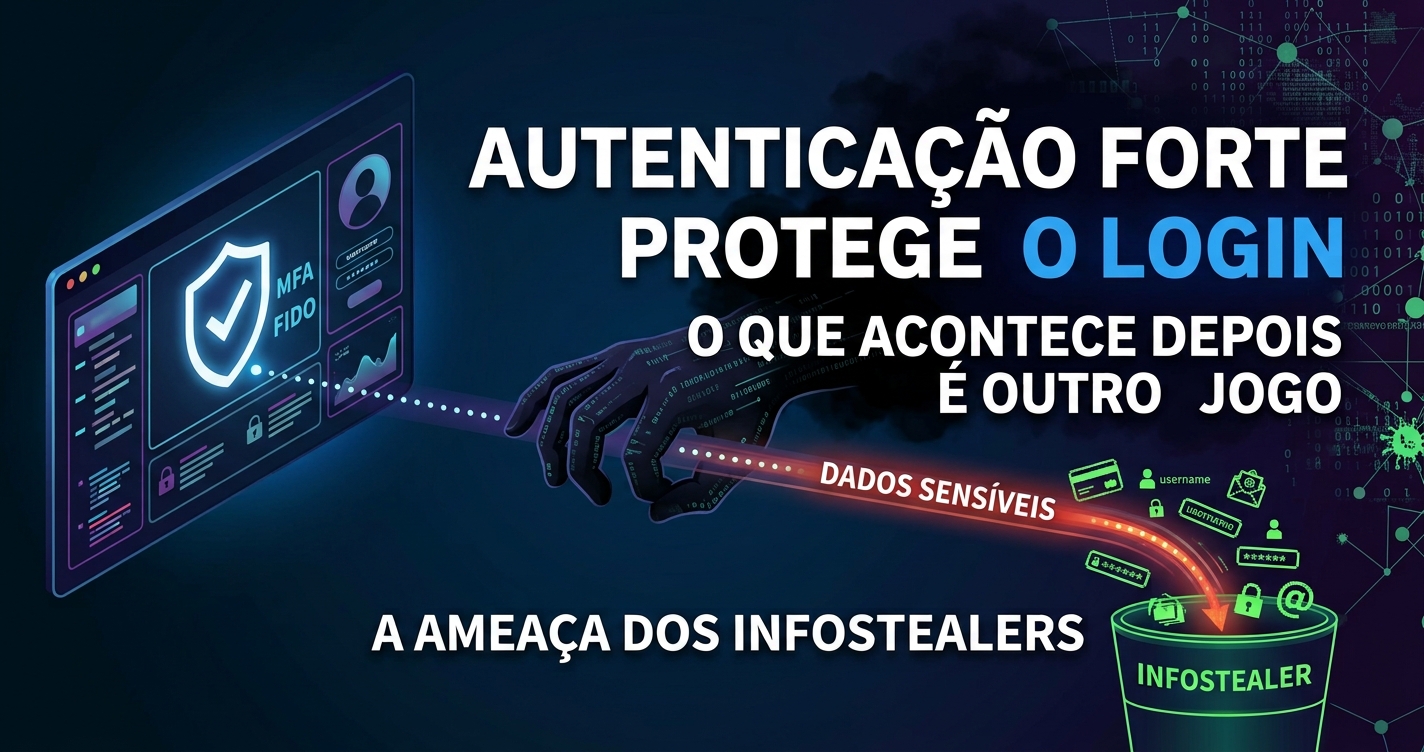
Seu MFA ou FIDO não segura o que já está logado.
Essa é a frase que resume a era dos infostealers — e a razão pela qual monitoramento de exposição deixou de ser "nice to have". Em 78% das empresas recentemente invadidas, a credencial corporativa veio de um log de infostealer coletado no semestre anterior (Constella 2026).
Aqui vai o cenário, com números reais de 2025-26.
Como o infostealer infecta sem você ver?
Infostealer é um malware que copia: infecta uma máquina, coleta senhas salvas, cookies de sessão ativos, dados de autofill e carteiras, empacota tudo num log e exfiltra — em segundos. Muitas variantes se autodestroem em seguida. O antivírus roda depois e não acha nada: a máquina está "limpa". As credenciais já foram.
O ponto cego é onde a infecção acontece: na máquina pessoal de alguém, fora do perímetro, fora do EDR, fora de qualquer controle corporativo.
O volume dá a escala:
- 24,8 milhões de dispositivos infectados em 2025
- 2,3 bilhões de senhas colhidas
- 51,7 milhões de pacotes de logs processados (+72% no ano)
- 27 logins salvos na máquina típica infectada (ago/26)
- +1,7 bilhão de credenciais só no 1º semestre de 2026 (Flashpoint)
Por que o cookie vale mais que a senha?
Senha roubada esbarra no MFA. Cookie de sessão roubado não — ele é a prova de um login já feito. O atacante reusa a sessão e entra como o usuário, sem nenhum prompt.
FIDO2 protege o login com rigor. Mas a sessão aberta é mantida por outro mecanismo, e é ele que o stealer leva.
Por isso, trocar a senha depois de um incidente desses é resposta pela metade: a sessão roubada continua de pé até expirar ou ser invalidada. E por isso a pergunta operacional certa mudou. Em vez de "será que fomos infectados?", pergunte:
"Nossas credenciais já estão circulando em logs de infostealers?"
O que monitorar para enxergar a exposição antes do ataque
A cadeia do crime tem três mercados onde a sua exposição aparece antes do ataque:
- Credenciais em Deep & Dark Web. Logs de infostealer circulam em fóruns e marketplaces, muitas vezes empacotados com a URL exata de login (99,5% dos logs analisados incluíam). Detectar a sua senha corporativa ali significa dias de reação, não 292 — a média de identificação de um breach por credencial (Verizon DBIR).
- Tokens e segredos em repositórios. API keys expostas em GitHub, Postman e afins são o mesmo produto sob outra embalagem: credencial pronta para uso. Um token de CI/CD ou de API de pagamento num commit antigo vale tanto quanto uma senha — e costuma ter permissão maior.
- Menções na Dark Web. Sua marca, domínio, pessoas e infraestrutura comentados em fóruns são o sinal que antecede a campanha: quem vai te atacar pesquisa você primeiro.
Defesa em camadas: o resumo operacional
| Camada | O que fazer | O que protege |
|---|---|---|
| 1. Login | Passkey/FIDO2 — nada replayável | A autenticação |
| 2. Sessão | DBSC/BFF/DPoP, rotação curta, invalidação em risco | A sessão já aberta |
| 3. Exposição | Monitoramento contínuo de credenciais, tokens e menções | O que vaza fora do seu perímetro |
A camada 3 é a que quase ninguém tem. E é a única que enxerga o problema onde ele nasce.
Comece pelo seu score de exposição
O Defenzor faz monitoramento de Deep & Dark Web, tokens vazados em GitHub/Postman e menções ao seu negócio — contínuo, com alerta. Comece pelo seu score de exposição em defenzor.io.
Fontes: Constella 2026 Identity Breach Report · Verizon DBIR 2025/2026 · Flashpoint · Breachsense (ago/26) · KELA State of Cybercrime 2026 · Microsoft DCU · Bitdefender (fev/26).
Defenzor — EASM e monitoramento de exposição contínuo.